Invasões recentes atingiram de redes de supermercados e bancos de sangue a instituições financeiras e o setor aéreo, revelando como falhas digitais podem provocar danos reais à infraestrutura essencial.
Uma sequência coordenada de ataques cibernéticos registrada nas últimas semanas colocou governos e empresas da Europa em estado de alerta máximo. Diferentemente das invasões tradicionais focadas apenas no roubo de dados, a nova onda mostrou que criminosos digitais conseguiram assumir o controle remoto de equipamentos físicos conectados à internet — causando desperdício de toneladas de alimentos, ameaçando estoques médicos e impondo perdas financeiras estimadas em dezenas de milhões de euros.
Especialistas em segurança digital apontam que os invasores têm utilizado ferramentas de inteligência artificial para identificar brechas antigas em dispositivos industriais e sistemas de automação expostos na rede, acelerando a escala e o impacto das ofensivas.
Os setores mais afetados
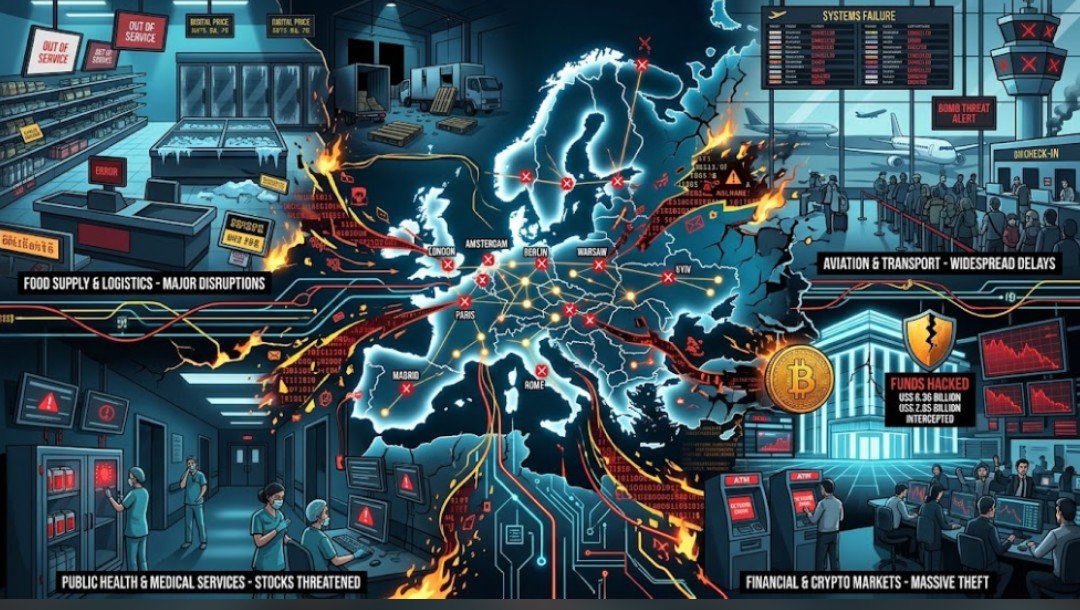
O varejo e o abastecimento alimentar formam o segmento mais atingido em volume operacional. Após um primeiro episódio em outubro que afetou cerca de 700 lojas na França, uma nova ofensiva no início de novembro sabotou remotamente os sistemas de refrigeração de supermercados em países como Bélgica, Irlanda, Suécia, Alemanha, Países Baixos, Finlândia, Estônia, Itália, Grécia e Luxemburgo. Hackers elevaram a temperatura de freezers e câmaras frias a até 50 °C. Grandes redes, incluindo Carrefour, SuperValu e Ikea, enfrentaram perdas de estoque, fechamentos temporários e até princípios de incêndio causados pelo superaquecimento dos equipamentos.
Na saúde pública, três unidades regionais do Établissement Français du Sang (EFS), o serviço nacional de coleta e distribuição de sangue da França, tiveram seus sistemas de controle térmico invadidos. Os atacantes alteraram os limites de temperatura e degelo das câmaras onde ficam armazenados plasma e hemocomponentes. Embora alarmes independentes e a rápida intervenção das equipes tenham evitado a perda das bolsas de sangue, o incidente acendeu o alerta sobre o risco direto à vida humana.
O setor financeiro e de criptoativos também sofreu abalos severos. Instituições bancárias europeias registraram tentativas de desvio e fraudes digitais no período, enquanto o episódio de maior impacto financeiro global envolveu a corretora de criptomoedas Binance, no fim de outubro, quando atacantes desviaram cerca de US$ 6,36 bilhões em ativos após comprometerem credenciais internas — valor do qual US$ 2,85 bilhões foram posteriormente bloqueados ou interceptados.
No transporte aéreo e na infraestrutura crítica, dezenas de voos comerciais na Europa sofreram atrasos e desvios paralelamente às invasões de sistemas, após uma onda de falsas ameaças de bomba enviadas por meios digitais. Autoridades europeias classificam o conjunto de ações como uma estratégia de guerra híbrida voltada a desestabilizar serviços cotidianos.
Prejuízos causados e o custo da vulnerabilidade
Em termos de perdas materiais e operacionais, estima-se que o prejuízo direto apenas no varejo europeu chegue a dezenas de milhões de euros. Além do descarte massivo de alimentos perecíveis, as redes varejistas precisaram arcar com a substituição de compressores danificados, a interrupção de vendas e gastos emergenciais de logística para repor estoques.
Os custos de resposta e remediação também pressionam os orçamentos corporativos. Segundo levantamentos recentes do setor, o custo médio global de uma violação de dados já atinge US$ 4,99 milhões por incidente. Na Europa, empresas de nove países relataram aumento expressivo nos gastos com auditorias forenses, contenção de sistemas e atualização forçada de softwares obsoletos.
Por fim, o risco sistêmico acelerou a cobrança regulatória. A crise expôs o perigo de conectar máquinas industriais e comerciais à internet sem camadas básicas de isolamento. Em resposta, a União Europeia pressiona pela implementação imediata das regras da Lei de Resiliência Cibernética (Cyber Resilience Act), exigindo que fabricantes garantam atualizações de segurança durante todo o ciclo de vida de equipamentos conectados.
Para analistas de segurança entrevistados por centros de pesquisa europeus, o episódio marca uma mudança de paradigma: a proteção cibernética deixou de ser apenas uma demanda administrativa de Tecnologia da Informação para se tornar uma questão urgente de segurança alimentar, continuidade industrial e proteção civil.
Foto Gemini Google IA


