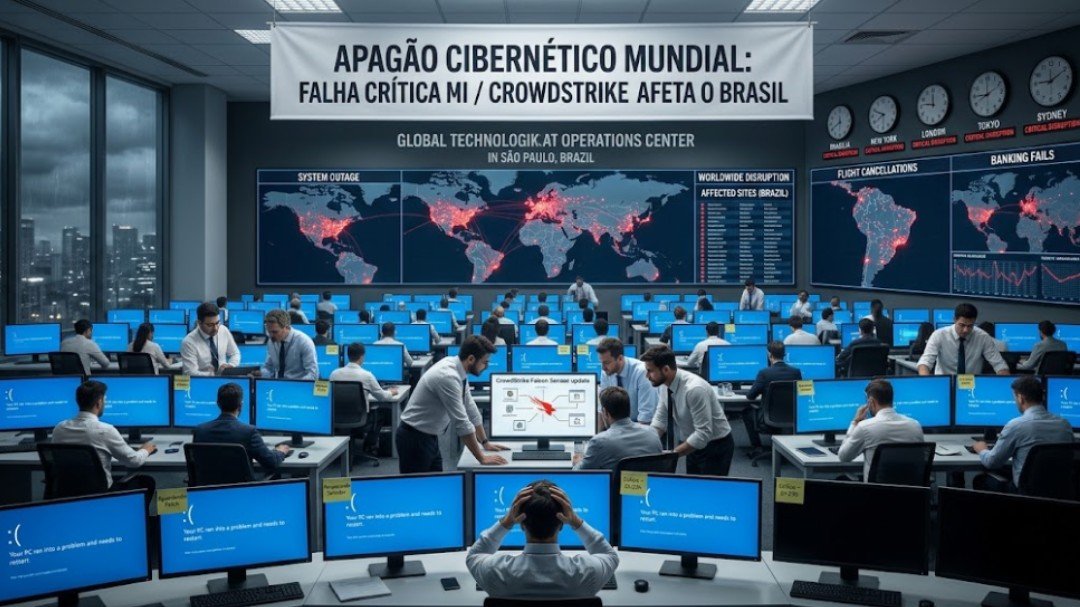
Uma atualização rotineira de software transformou-se no maior apagão cibernético da história recente. Em uma sexta-feira, aeroportos internacionais suspenderam voos, hospitais adiaram cirurgias, canais de televisão saíram do ar e empresas de diversos setores paralisaram suas operações após milhões de computadores exibirem a temida “tela azul da morte” (Blue Screen of Death).
Apesar de os holofotes terem recaído inicialmente sobre a Microsoft, a causa raiz do problema não foi uma falha direta da gigante de Redmond, mas sim um erro em uma atualização de segurança da CrowdStrike, uma das maiores empresas de cibersegurança do mundo, cujos sistemas operam profundamente integrados ao kernel (núcleo) do sistema operacional Windows.
O incidente ocorreu devido a um defeito de programação em uma atualização do Falcon Sensor, o software antivírus e de detecção de ameaças da CrowdStrike usado por corporações e governos globalmente. Quando os servidores e computadores corporativos baixaram a nova assinatura de segurança, o código corrompido entrou em conflito direto com o sistema operacional Windows.
O resultado foi imediato: travamento em massa, perda de conexão com redes e reinicializações em looping infinitas travadas na tela azul. Tanto a Microsoft quanto os executivos da CrowdStrike vieram a público rapidamente para afastar qualquer hipótese de ação hacker, sabotagem ou ataque de ransomware, esclarecendo que se tratou de uma falha operacional interna de controle de qualidade antes do lançamento global.
Como o ecossistema corporativo mundial depende fortemente da infraestrutura da Microsoft em conjunto com ferramentas avançadas de segurança, o efeito cascata foi devastador. Na aviação civil, companhias aéreas globais como Delta, United e American Airlines emitiram ordens de paralisação de solo (ground stop), fazendo com que milhares de voos fossem cancelados ou sofressem atrasos severos, enquanto aeroportos precisaram recorrer a processos manuais de check-in e emissão de cartões de embarque em papel.
Na área da saúde, hospitais na Europa, Estados Unidos e América Latina relataram instabilidade em prontuários eletrônicos, forçando o adiamento de cirurgias eletivas. Além disso, bolsas de valores, canais de televisão, redes de supermercados e instituições bancárias enfrentaram interrupções severas em seus sistemas de atendimento e operação.
No Brasil, o reflexo foi perceptível, embora em uma escala comparativamente menor do que a observada na América do Norte e na Europa. Especialistas apontam dois principais motivos para isso: o fator horário, já que a atualização defeituosa foi lançada de madrugada no horário de Brasília (por volta de 1h da manhã), permitindo que algumas equipes de TI interceptassem o problema antes do expediente comercial; e a penetração de mercado, visto que a base de clientes diretos da CrowdStrike no país é proporcionalmente menor.
Ainda assim, o país sentiu os impactos. No setor aéreo, companhias como a Azul registraram intermitências em sistemas de reservas e alertaram passageiros sobre atrasos. Clientes de instituições financeiras como Bradesco, Neon e Banco Pan também reportaram dificuldades pontuais de acesso via aplicativos, e alguns veículos de comunicação enfrentaram instabilidades técnicas em suas transmissões ao vivo.
O grande calcanhar de Aquiles do apagão foi a forma de remediação. Como os computadores travavam antes mesmo de carregar o sistema operacional, as correções não puderam ser aplicadas de forma remota e automática. Profissionais de TI ao redor do planeta precisaram realizar um trabalho manual e hercúleo: reiniciar cada máquina afetada em “Modo de Segurança” (Safe Mode), acessar o diretório do sistema e excluir manualmente o arquivo corrompido gerado pela atualização da CrowdStrike.
Em parques tecnológicos com milhares de estações de trabalho espalhadas geograficamente, o processo de normalização levou dias.
O episódio serviu como um alerta severo para a economia global hiperconectada. Especialistas em segurança da informação passaram a questionar a concentração de mercado em poucos fornecedores de nuvem e segurança, além da urgência de protocolos mais rígidos de testes em ambientes de pré-produção antes da liberação de atualizações críticas. Afinal, em uma era onde a infraestrutura invisível sustenta desde voos comerciais até transações financeiras, uma simples linha de código equivocada provou ser capaz de parar o mundo.
Foto Gemini Google IA


